Binance victime d’un piratage estimé à 6,3 milliards de dollars
La plateforme d’échange de cryptomonnaies Binance a été frappée par une cyberattaque d’une ampleur exceptionnelle le 29 octobre 2026. Environ 6,3 milliards de dollars d’actifs numériques auraient été dérobés depuis ses portefeuilles opérationnels. L’entreprise promet de couvrir les pertes, tandis que les enquêteurs tentent encore de reconstituer le scénario exact de l’intrusion.
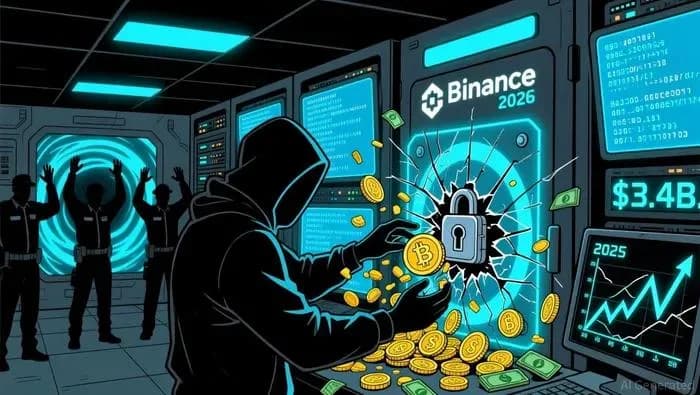
- Le 29 octobre, des transactions non autorisées ont permis de déplacer environ 6,3 milliards de dollars depuis des portefeuilles de Binance répartis sur dix blockchains. L’incident a conduit la plateforme à suspendre temporairement les retraits sur plusieurs réseaux.
- Binance affirme que les utilisateurs ne supporteront pas les pertes et mobilise ses fonds propres ainsi que son fonds de protection SAFU. L'entreprise indique également qu'environ 3 milliards de dollars d'actifs liés à l'attaque ont été gelés sur la blockchain. L'enquête technique est toujours en co
Une attaque qui secoue le plus grand exchange de cryptomonnaies
Le 29 octobre 2026 restera comme une date particulièrement marquante pour le secteur des cryptomonnaies. Binance, l'une des plus grandes plateformes mondiales d'échange d'actifs numériques, a confirmé avoir subi un incident de sécurité impliquant des retraits non autorisés. Selon les premières analyses de la société spécialisée TRM Labs, environ 6,36 milliards de dollars auraient quitté des portefeuilles attribués à Binance. Les mouvements ont été observés sur dix blockchains, avec une grande partie des fonds transférée en une vingtaine de minutes à partir de 20 h 05 UTC. L'ampleur de l'opération dépasse largement celle du piratage de Bybit en février 2025, estimé à environ 1,5 milliard de dollars. Si l'estimation de TRM Labs est confirmée dans son intégralité, l'affaire pourrait devenir le plus important vol de cryptomonnaies jamais documenté. Binance a reconnu la compromission de ses portefeuilles opérationnels, appelés hot wallets. Ces portefeuilles restent connectés aux infrastructures nécessaires aux opérations courantes, ce qui permet de traiter rapidement les dépôts et les retraits. Cette disponibilité les rend aussi particulièrement sensibles lorsqu'un mécanisme de sécurité interne est compromis.
Comment les pirates ont-ils procédé ?
Les premières analyses techniques suggèrent que les attaquants ne se sont pas contentés de voler une clé de portefeuille pour transférer les fonds. L'attaque semble avoir touché des mécanismes internes permettant d'autoriser les transactions. Sur Ethereum, TRM Labs décrit notamment l'utilisation d'une délégation EIP-7702. Cette fonctionnalité permet à un compte de déléguer certaines opérations à un autre code. Les attaquants auraient exploité ce mécanisme pour transformer un portefeuille opérationnel en outil de transfert automatique vers des adresses qu'ils contrôlaient. L'analyse relève également la préparation de 50 autorisations signées à l'avance. Sur les neuf autres réseaux concernés, les fonds auraient été déplacés par des transactions signées de manière classique. Ces éléments orientent les enquêteurs vers une possible compromission de l'infrastructure de signature des portefeuilles. Il faut néanmoins distinguer les analyses des spécialistes de la conclusion officielle : Binance affirme que son enquête a identifié plusieurs points de compromission et que la séquence complète de l'attaque reste à établir. L'entreprise indique par ailleurs ne pas avoir trouvé de preuve de fuite des clés privées des portefeuilles. Cette précision est importante, mais elle ne signifie pas que l'ensemble de son infrastructure est hors de danger.
La piste nord-coréenne évoquée par les enquêteurs
TRM Labs attribue l'opération, avec un niveau de confiance élevé selon son analyse, au groupe TraderTraitor, associé à la Corée du Nord. Ce groupe est connu dans le secteur de la cybersécurité pour ses opérations visant les entreprises et les infrastructures liées aux cryptomonnaies. Les autorités et les sociétés d'analyse blockchain suivent depuis plusieurs années les activités de groupes nord-coréens impliqués dans le vol d'actifs numériques. Cette attribution reste toutefois une conclusion d'enquête indépendante. Binance n'a pas présenté publiquement de preuve définitive établissant l'identité des responsables. Le scénario complet devra notamment expliquer comment les attaquants ont obtenu les autorisations nécessaires pour déclencher des mouvements de fonds sur plusieurs réseaux.
Binance promet de rembourser les utilisateurs
Face à l'ampleur de l'incident, Binance a annoncé qu'elle absorberait les pertes avec ses propres ressources et son fonds d'urgence SAFU (Secure Asset Fund for Users). Dans sa mise à jour officielle du 30 octobre, l'entreprise affirme avoir réservé plus de 6,34 milliards de dollars pour couvrir les actifs concernés. Elle indique que 5 milliards sont déjà détenus dans les actifs correspondants et qu'elle cherche à acquérir les montants restants. Binance affirme également travailler avec les forces de l'ordre, les sociétés d'analyse blockchain, les émetteurs de jetons et les autres plateformes d'échange. Environ 3 milliards de dollars d'actifs auraient été gelés sur la blockchain à la date de cette communication. Les retraits ont été temporairement suspendus pendant les vérifications de sécurité. Binance prévoyait une reprise progressive, sous réserve de la validation de ses systèmes. Les dépôts et les autres services non concernés devaient rester opérationnels. L'entreprise a également annoncé la publication d'un nouveau rapport de preuve de réserves et la préparation d'un rapport technique détaillé sur l'incident.
Une nouvelle alerte sur la sécurité des plateformes centralisées
Cette attaque rappelle une réalité souvent oubliée dans l'univers des cryptomonnaies : posséder des actifs numériques sur une plateforme ne signifie pas en contrôler directement les clés privées. Les plateformes centralisées assurent la conservation et l'exécution de nombreuses opérations pour leurs clients. Elles concentrent donc des infrastructures sensibles, des mécanismes d'autorisation et des volumes considérables d'actifs. Même lorsque les utilisateurs ne sont pas directement responsables d'une faille, ils restent dépendants de la capacité de l'entreprise à sécuriser ses systèmes et à honorer ses engagements. Pour les acteurs du secteur, l'incident pose plusieurs questions : comment isoler davantage les portefeuilles opérationnels ? Comment limiter les autorisations internes ? Et comment empêcher qu'une compromission d'un composant technique puisse déclencher des transferts sur plusieurs blockchains ? Binance devra apporter des réponses techniques précises. La promesse de remboursement est importante, mais la confiance se reconstruira surtout avec les résultats de l'enquête, la transparence des vérifications et les mesures de sécurité effectivement déployées.
Une erreur ? Écrivez à infos@novotech.blog. Les corrections sont signalées en fin d'article.