Des pirates ont fait chauffer les congélateurs de centaines de supermarchés français
Dans la nuit du 11 au 12 octobre, les meubles froids de plusieurs centaines de magasins Intermarché, U, Carrefour, Monoprix et Leclerc se sont mis en dégivrage, consigne à 50 °C. Aucune donnée volée, mais des tonnes de produits jetés et des départs de feu. En cause, des contrôleurs Danfoss anciens, accessibles depuis internet.
Pourquoi c’est importantSupermarchés, hôtels, chambres froides et dépôts de médicaments utilisent des automates de ce type. S’ils sont joignables depuis internet sans protection, une nuit suffit pour perdre un stock entier.
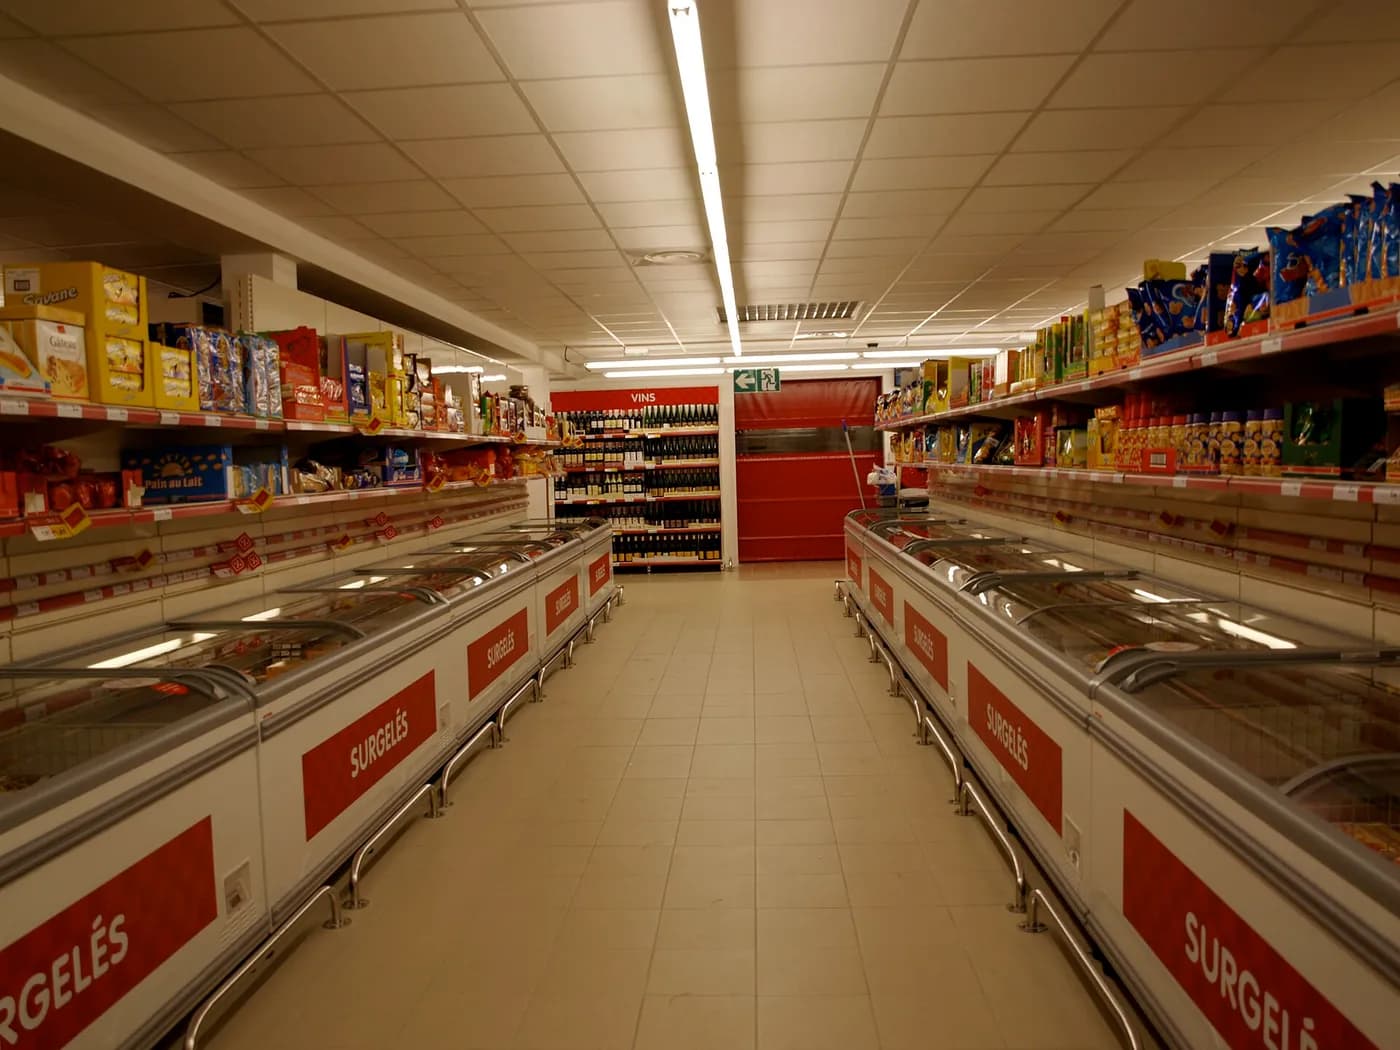
- Dans la nuit du 11 au 12 octobre 2026, des pirates ont mis en dégivrage forcé, à 50 °C, les meubles froids de plusieurs centaines de supermarchés français.
- Au moins 300 Intermarché et Netto, près d’une centaine de magasins U, 80 Carrefour, une trentaine de Monoprix et plusieurs Leclerc sont touchés ; aucune donnée n’a été volée.
- Les pertes se chiffrent en « dizaines de millions d’euros » selon Intermarché, et le parquet de Paris enquête aussi sur des départs de feu.
- Les contrôleurs Danfoss visés sont en majorité anciens, sans mises à jour de sécurité, et des milliers sont accessibles depuis internet.
- L’ANSSI demande de les déconnecter d’internet ou de filtrer strictement leur accès ; aucune revendication n’est connue.
Au petit matin du lundi 12 octobre, des gérants de supermarché ont ouvert leurs congélateurs et senti une bouffée d’air chaud. Génération-NT parle d’« une vague de chaleur » décrite par plusieurs d’entre eux. Pendant la nuit, quelqu’un avait pris la main, à distance, sur la régulation du froid et lancé un dégivrage sans fin. Les vitrines prévues pour garder les surgelés à −18 °C avaient reçu une consigne de 50 °C.
L’ampleur s’est dessinée dans la journée. Les distributeurs ont confirmé à l’AFP qu’au moins 300 magasins Intermarché et Netto étaient touchés, un peu moins d’une centaine de Coopérative U, 80 supermarchés Carrefour, une trentaine de Monoprix et « plusieurs magasins » E.Leclerc. Le premier décompte des Mousquetaires, transmis à Reuters, parlait de 150 magasins ; il a ensuite été revu nettement à la hausse. Selon une source proche du dossier citée par l’AFP, ce sont les régulateurs de froid du fabricant danois Danfoss qui étaient visés.
Personne n’a revendiqué l’attaque. Aucune base de clients n’a été copiée, aucune rançon n’a été réclamée publiquement. Les pirates ont fait autre chose, de plus rare : ils ont abîmé du réel.
Une nuit, des tonnes de marchandises
Thierry Cotillard, qui préside le groupement des Mousquetaires (Intermarché, Netto), a résumé le mode opératoire lundi soir sur BFMTV : les pirates ont réussi « à mettre en dégivrage tous nos meubles froids et à les monter en température jusqu’à 50 degrés ». D’après les Mousquetaires, cités par Reuters, certains équipements sont restés à cette température pendant six heures. Une fois la chaîne du froid rompue, il n’y a pas de débat sanitaire possible : tout ce qui a chauffé part à la benne.
À Haguenau, en Alsace, un Intermarché chiffre sa perte à 50 000 euros, selon Génération-NT ; un Leclerc voisin a jeté pour 220 000 euros de marchandises. Dans l’Intermarché alsacien, les surgelés ont été perdus, mais les produits du froid positif (laitages, viande, traiteur) ont pu être sauvés grâce à l’intervention du frigoriste Axima, rapporte le site Points de vente. Multiplié par plusieurs centaines de magasins, le compte grimpe vite. « Ça va être des dizaines de millions d’euros au niveau national en une seule matinée de gestion de crise », a estimé Thierry Cotillard, qui parle de « jamais vu ».
L’argent n’est pas le seul dégât. Le parquet de Paris, qui s’est saisi de lui-même, a confié l’enquête à l’Office anticybercriminalité (OFAC). Il doit recenser les victimes et faire le lien entre l’attaque, les pertes de denrées et des équipements qui ont « commencé à prendre feu ». Un compresseur ou une résistance de dégivrage qui tourne des heures hors de ses conditions normales peut surchauffer : c’est ce scénario que les enquêteurs vont devoir documenter magasin par magasin.
Reste la question de l’assurance. Selon Intermarché, l’un des « points durs » sera là : les contrats ne « couvrent pas ce type » d’incident. Pour un magasin indépendant, et la plupart des Intermarché, U ou Leclerc le sont, la facture risque donc de rester à la charge du gérant, au moins le temps de savoir si le fournisseur ou l’installateur peut être mis en cause.
« S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. »
Dominique Schelcher, PDG de Coopérative U, sur X
Le sujet est vite monté au sommet de l’État. D’après son entourage, le Premier ministre Sébastien Lecornu a demandé à l’Agence nationale de la sécurité des systèmes d’information (ANSSI) de se saisir du dossier. L’agence dit être mobilisée en France, pour accompagner les victimes, et au niveau européen avec ses homologues. Le ministère du Commerce assure être « en lien avec les distributeurs ». La Fédération du commerce et de la distribution (FCD), elle, réclame à Danfoss et aux frigoristes « une transparence totale sur la situation ».
Des automates en fin de vie, ouverts sur internet
Danfoss ne fabrique pas les vitrines réfrigérées. Il fournit l’électronique qui les pilote : des « gestionnaires de système » installés dans le local technique du magasin, qui règlent les températures, les cycles de dégivrage et les alarmes de dizaines de meubles froids. Pour que le frigoriste puisse surveiller et dépanner sans se déplacer, ces boîtiers sont souvent reliés au réseau. Parfois par un accès protégé, parfois directement à internet.
Dans un communiqué transmis à l’AFP, le groupe danois affirme que « la majorité des unités touchées sont des produits anciens (...) qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité ». Selon les informations du fabricant relayées par Points de vente, il s’agit de modèles AK-SM800 et AK-SC355, obsolètes, et d’AK-SM800A dont le logiciel n’avait pas été mis à jour. Danfoss rappelle qu’il recommande « depuis longtemps » de migrer ces systèmes vers des solutions actuelles. Il avait annoncé l’abandon de l’AK-SM800 dès mai 2021.
Les alertes ne manquaient pas. En mai 2025, l’agence américaine de cybersécurité CISA signalait une faille de contournement de l’authentification (CVE-2025-41450) dans la gamme AK-SM 8xxA, corrigée par la version 4.2 du logiciel. Une deuxième faille, permettant d’exécuter des commandes, a suivi en août 2025. Le 18 septembre dernier encore, Danfoss évoquait une vulnérabilité permettant « à des attaquants d’obtenir un accès en lecture et en écriture aux valeurs internes, de télécharger et d’exécuter » des programmes. Aucune source ne dit, à ce stade, laquelle de ces failles a servi lundi, ni même si c’en est une.
Le problème de fond est connu des spécialistes depuis des années. En août, l’équipe Team82 de la société Claroty a recensé, avec le moteur Censys, 2 765 contrôleurs AK-SM 800A joignables publiquement sur internet, ce qui ne signifie pas que tous étaient vulnérables. Lundi, Baptiste Robert, patron de Predicta Lab, en comptait 2 752, dont 1 590 en France, selon BleepingComputer. Et dans une note technique d’octobre 2025, Danfoss lui-même rapportait que seize supermarchés russes équipés d’AK-SM 800 avaient été attaqués en 2022, au début de la guerre en Ukraine, et quarante magasins israéliens la même année.
« Normalement, on est censé avoir des choses qu’on expose dans un réseau privé de magasin, en l’occurrence, et pas forcément directement sur Internet. »
Kévin Tellier, expert en cybersécurité chez Synacktiv, à InformatiqueNews
Le froid, angle mort de la cybersécurité
Les spécialistes parlent d’OT, pour « operational technology » : tout ce qui commande des machines, par opposition à l’informatique de bureau. Pendant longtemps, ces automates vivaient coupés du monde. « Historiquement, ces systèmes ont été conçus pour privilégier la fiabilité et la maîtrise des coûts, plutôt que la protection contre les cyberattaques », car « les attaquants ne pouvaient pas y accéder à distance », explique à l’AFP Antoine Hautin, secrétaire général du cabinet Almond. Capteurs et télésurveillance les ont reliés au réseau, sans que leur conception suive.
Leur entretien obéit aussi à une autre logique. Un ordinateur de caisse se met à jour seul la nuit ; un régulateur de froid installé il y a dix ans dépend souvent d’un technicien qui vient sur place, parfois avec une clé USB, comme l’évoque Kévin Tellier. Qui en est responsable ? Le magasin, son frigoriste, le fabricant ? Bien souvent, personne ne l’a écrit dans le contrat de maintenance. Le spécialiste de Synacktiv y voit d’ailleurs « une problématique du côté des gérants des supermarchés » et de ceux qui installent ou maintiennent ces frigos, plus qu’un défaut d’une seule marque.
Le constat dépasse la grande distribution. La semaine dernière, à Toulon, le général André Petillot, major général de la gendarmerie, jugeait que le sujet de la cybersécurité avait « été un peu sous-évalué » dans les entreprises et les administrations. « La cybersécurité c’est quand même souvent considéré comme un centre de coût », ajoutait-il. Lundi lui a donné un exemple chiffré.
Et en Afrique ?
Aucun magasin africain n’a été signalé parmi les victimes, et rien ne permet de dire que des installations du continent sont visées. La question se pose pourtant par simple bon sens. Supermarchés de Dakar ou d’Abidjan, hôtels, chambres froides de grossistes en poisson, entrepôts de distributeurs pharmaceutiques où dorment vaccins et insulines : tous dépendent d’un froid piloté par des automates, de Danfoss ou d’autres fabricants. Et beaucoup de ces équipements sont gardés longtemps, bien après la fin de leur support, parce qu’ils fonctionnent et qu’un remplacement coûte cher.
Le schéma français a toutes les chances de se retrouver ailleurs : un installateur qui ouvre un accès à distance pour gagner du temps, un mot de passe jamais changé, un boîtier que personne n’a inventorié. Les moteurs comme Shodan ou Censys, qui recensent les appareils connectés, ne s’arrêtent pas aux frontières. Là où les coupures d’électricité obligent déjà à surveiller les températures de près, une attaque de ce genre ajouterait un risque que peu d’exploitants ont mis dans leurs plans.
En France, l’enquête doit maintenant dire qui a mené l’attaque et par quelle porte. Christophe Hansen, commissaire européen à l’Agriculture et à l’Alimentation, l’a condamnée. Danfoss, lui, n’a pas encore précisé combien de ses clients utilisent encore les modèles en fin de vie. C’est sans doute le chiffre le plus attendu par les frigoristes, en France comme ailleurs.
- Des supermarchés français touchés par une cyberattaque « inédite » de leurs installations frigorifiques (AFP), AFP / Boursedirect.
- Cyberattaque : des frigos de supermarchés français touchés, Sud Radio.
- Des supermarchés français paralysés par une cyberattaque sur leurs frigos, Génération-NT.
- L’attaque des frigos Danfoss expose l’angle mort de l’OT, InformatiqueNews.
- Cyberattaque sur les systèmes frigorifiques de plusieurs enseignes, Points de vente.
- Cyberattaque sur plusieurs centaines de supermarchés français, TRT Français.
- Cyberattack shuts down refrigerators at French supermarkets, BleepingComputer.
Une erreur ? Écrivez à infos@novotech.blog. Les corrections sont signalées en fin d'article.