Vos données circulent-elles sur le dark web ? Le guide de la surveillance pour les petites entreprises
Identifiants volés, bases clients, accès à distance : les données d’une PME peuvent être revendues des mois avant une attaque. Des outils, parfois gratuits, permettent de le savoir à temps. Comment ils fonctionnent, combien ils coûtent et que faire d’une alerte.
- Les identifiants d’une PME peuvent être revendus sur le dark web des mois avant une attaque, souvent via des logiciels espions.
- Have I Been Pwned permet une recherche gratuite par domaine tant que moins de dix adresses sont compromises.
- Une fuite récente issue d’un logiciel espion est bien plus grave qu’une adresse retrouvée dans une vieille base.
- Réponse de base : changer les mots de passe, activer la double authentification, fermer les comptes dormants.
Une petite entreprise n’a souvent ni service informatique ni budget de cybersécurité digne de ce nom. C’est pourtant elle qui est la plus exposée. Selon l’ANSSI, l’agence française de cybersécurité, les TPE et PME représentent 58 % des victimes de rançongiciels qu’elle recense. Et une fraction importante des petites structures frappées par une cyberattaque grave ne s’en relève pas.
Ces attaques ne tombent pas du ciel. Bien souvent, elles commencent par un identifiant volé : le mot de passe de la messagerie d’un salarié, un accès au VPN, un compte d’administration d’un outil en ligne. Ces données s’échangent sur le dark web, parfois des mois avant qu’un criminel ne les utilise. D’où l’intérêt de la « surveillance du dark web », un service qui consiste à repérer ces fuites à temps. Voici comment elle fonctionne, ce qu’elle coûte, et surtout ce qu’il faut faire quand une alerte tombe.
Le dark web, marché des accès volés
Le dark web désigne des sites accessibles uniquement par des logiciels spécialisés, comme le navigateur Tor, qui masque l’origine des connexions. On y trouve des forums fermés et des places de marché où se vendent des bases de données, des identifiants et des accès à des réseaux d’entreprise. Mais le commerce des données volées ne s’y limite pas : une bonne partie se déroule aussi sur le web classique, sur des sites de dépôt de fichiers et sur des canaux de messageries comme Telegram.
Une part croissante des données récentes provient des « stealer logs », les journaux produits par des logiciels espions voleurs d’informations. Installés sur un ordinateur, souvent personnel, par un faux logiciel ou une pièce jointe piégée, ces programmes aspirent les mots de passe enregistrés dans le navigateur et les cookies de session, puis les envoient à leurs opérateurs, qui les revendent en lots. Un salarié qui consulte sa messagerie professionnelle depuis l’ordinateur familial infecté peut ainsi exposer l’entreprise sans le savoir.
Comment fonctionne la surveillance
Les services de surveillance s’appuient sur des robots d’indexation qui explorent en continu ces marchés, forums, sites de dépôt et canaux de messagerie. Le contenu collecté est comparé à une liste de surveillance établie à partir du nom de domaine de l’entreprise et des adresses électroniques de ses salariés. Lorsqu’une correspondance apparaît, une alerte est émise.
Les outils les plus avancés utilisent l’apprentissage automatique pour trier d’énormes volumes de conversations, dans plusieurs langues, et isoler les cas sensibles. Les prestataires sérieux font vérifier les correspondances par un analyste avant de prévenir le client, afin d’écarter les faux positifs. Une bonne alerte indique la nature de la donnée retrouvée, l’endroit où elle a été repérée et une date estimée de la fuite.
Les options accessibles, dont une gratuite
Inutile de commencer par une offre à plusieurs milliers d’euros. Le service Have I Been Pwned, créé par le chercheur australien Troy Hunt et devenu une référence mondiale, recense des milliards de comptes issus de fuites publiques. Il propose une recherche par nom de domaine : après avoir prouvé qu’elle possède le domaine, une entreprise peut voir quelles adresses de ses salariés figurent dans des fuites connues. Ce service est gratuit tant que moins de dix adresses du domaine sont concernées. Au-delà, les abonnements commencent autour de 4 dollars par mois pour un domaine et jusqu’à 25 adresses compromises, et montent à plusieurs centaines de dollars pour les offres illimitées ou multi-domaines.
D’autres solutions visent spécifiquement les petites structures. En France, la jeune pousse lyonnaise Mia, citée par Clubic, détecte la présence d’adresses professionnelles dans des fuites récentes et repère la création de comptes non autorisés sur des outils comme Slack ou Microsoft avec les identifiants de l’entreprise. Les suites de sécurité grand public incluent aussi une surveillance du dark web, limitée à quelques adresses : c’est un premier pas pour un indépendant. Les plateformes pour entreprises en croissance ajoutent la détection de domaines usurpés et de fuites de code source, avec une facturation par salarié. Les offres destinées aux grands comptes dépassent souvent dix mille euros par an, hors de portée d’une petite structure.
- Gratuit : recherche par domaine sur Have I Been Pwned (moins de dix adresses compromises), notifications de fuites.
- Quelques euros par mois : abonnements d’entrée de gamme, surveillance incluse dans des suites de sécurité.
- Entreprises en croissance : plateformes facturées par salarié (domaines usurpés, fuites de code).
- Grands comptes : offres au-delà de dix mille euros par an, avec analystes dédiés.
Lire une alerte : toutes les fuites ne se valent pas
Un outil de surveillance ne sert à rien si l’on ne sait pas interpréter ses alertes. Une adresse retrouvée dans une vieille base, connue et largement diffusée, présente un risque limité, surtout si le mot de passe a été changé depuis. Une donnée fraîchement extraite d’un journal de logiciel espion est d’une tout autre gravité : elle signale une infection active, avec des identifiants et des cookies de session peut-être encore valides.
Deux critères comptent donc avant tout : la date de la fuite et l’origine technique de la donnée. Un mot de passe seul pèse moins qu’un identifiant associé à un accès VPN, à une console d’administration ou à un outil de gestion financière. Une alerte isolée ne signifie pas qu’une attaque est en cours ; le risque grimpe si elle coïncide avec des tentatives de connexion inhabituelles ou des messages d’hameçonnage visant précisément les salariés. Il est utile de croiser l’alerte avec les journaux de connexion pour vérifier si l’identifiant a servi récemment.
Attention aussi aux comptes dormants. Un salarié parti depuis des mois peut avoir gardé un compte actif sur un outil métier. Selon un rapport de Verizon cité par Mia, ce type de compte oublié est impliqué dans 40 % des fuites de données observées en entreprise.
Que faire, concrètement
Les bonnes réactions sont simples, et la plupart peuvent être mises en place sans attendre la première alerte.
- Changer immédiatement tout mot de passe signalé, ainsi que tous ceux identiques utilisés ailleurs.
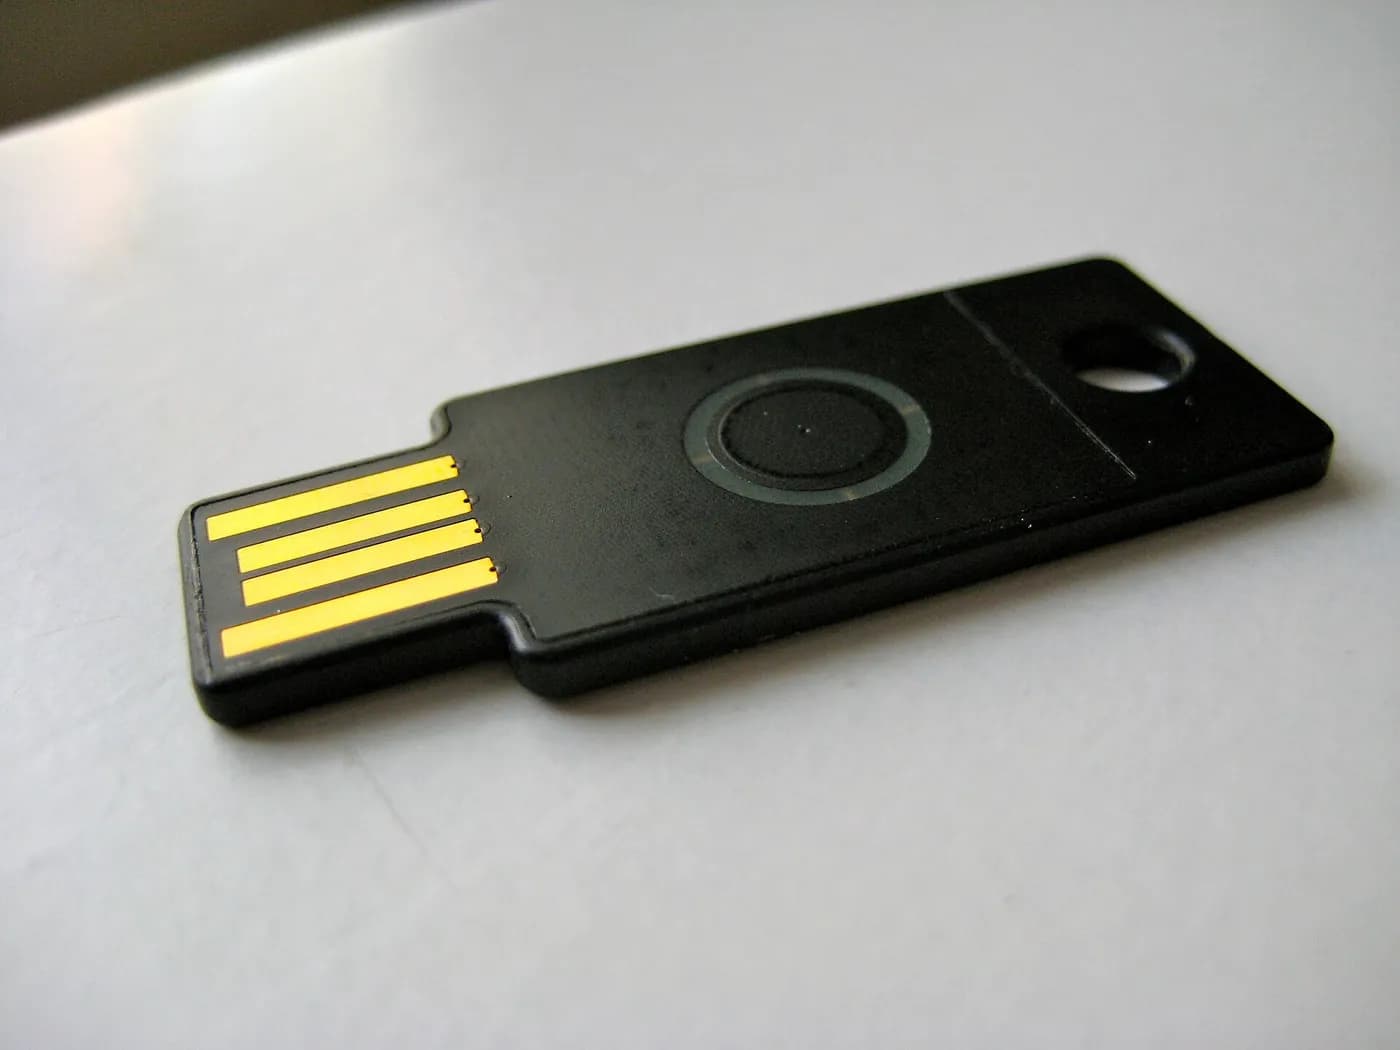
- Activer l’authentification à deux facteurs sur les outils critiques, en priorité la messagerie et les accès à distance ; les clés de sécurité physiques sont les plus robustes.
- Déployer un gestionnaire de mots de passe pour toute l’équipe, plutôt que des combinaisons réutilisées.
- En cas de journal de logiciel espion, invalider les sessions ouvertes et faire analyser l’ordinateur concerné.
- Prévenir les salariés touchés pour qu’ils vérifient aussi leurs comptes personnels liés à l’adresse.
- Passer en revue chaque trimestre les comptes des salariés partis et fermer ceux qui restent ouverts.
- Documenter chaque alerte et la réponse apportée, utile en cas de contrôle ou de sinistre assuré.
- Vérifier que les sauvegardes sont isolées du réseau principal.
Où trouver de l’aide
En France, la plateforme publique Cybermalveillance.gouv.fr aide à évaluer la gravité d’une fuite et à signaler un incident. Son rapport d’activité 2025 montre l’ampleur du phénomène : plus de 500 000 victimes assistées, en hausse de 20 % sur un an, et des demandes d’entreprises en forte progression. Le piratage de compte y est la première menace signalée par les professionnels, en hausse de 45 %, et les signalements liés à des violations de données ont plus que doublé. Ces fuites en série alimentent directement les marchés que surveillent les outils décrits plus haut.
Surveiller ne suffit pas, mais aide à agir à temps
La surveillance du dark web n’empêche pas une fuite : elle permet d’en être informé avant qu’un criminel ne l’exploite. Pour une petite entreprise, la meilleure stratégie combine un outil de veille adapté à son budget, souvent gratuit au départ, et une hygiène de base rigoureuse. Un identifiant volé mais protégé par une authentification à deux facteurs, un compte fermé au départ d’un salarié, une sauvegarde hors ligne : ce sont ces gestes simples qui transforment une alerte inquiétante en incident sans conséquence.
- Dark web monitoring : savoir si les données de votre PME circulent avant qu’il ne soit trop tard, Clubic.
- Subscription, Have I Been Pwned.
- Rapport d’activité et état de la menace 2025, Cybermalveillance.gouv.fr.
Une erreur ? Écrivez à infos@novotech.blog. Les corrections sont signalées en fin d'article.