FortiMail : une faille critique exploitée met les serveurs de messagerie sous pression
Une vulnérabilité critique affectant Fortinet FortiMail est actuellement exploitée par des attaquants. La CISA l'a ajoutée à son catalogue des failles exploitées et les administrateurs concernés sont invités à appliquer sans attendre les mesures de sécurité recommandées par Fortinet.
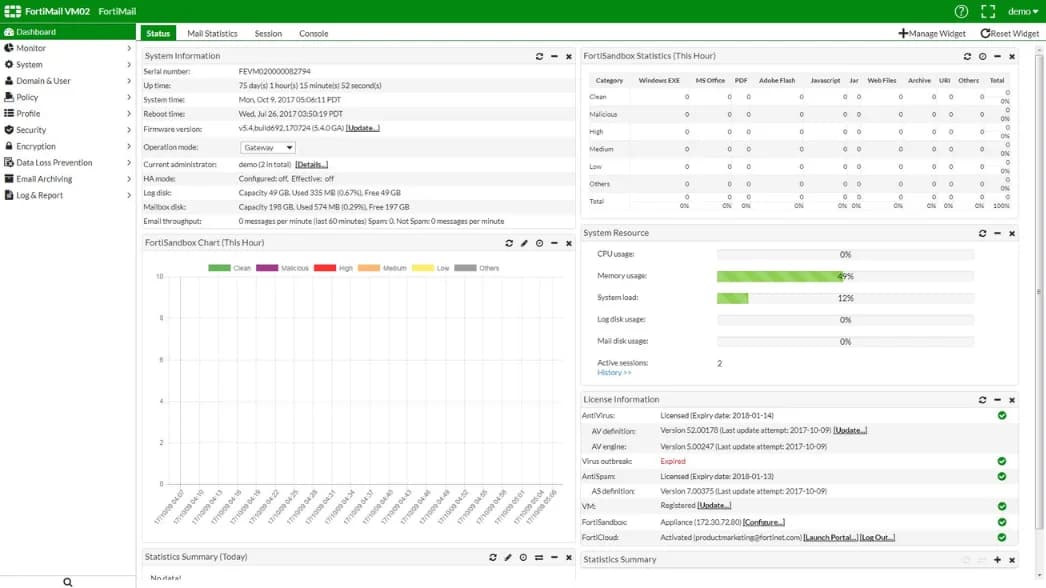
- Une faille critique touche FortiMail, la solution de sécurité des e-mails de Fortinet. Identifiée sous le nom CVE-2026-104286 et notée 9,8/10, elle permettrait à un attaquant non authentifié d’écrire des fichiers sur un système vulnérable. La faille est déjà exploitée, ce qui pousse les organisation
Une vulnérabilité classée critique
Fortinet FortiMail, solution destinée à sécuriser les infrastructures de messagerie électronique, fait face à une vulnérabilité identifiée sous le numéro CVE-2026-104286. La faille est classée critique, avec un score CVSS de 9,8 sur 10.
Elle concerne notamment les versions :
- FortiMail 7.2.0 à 7.2.9 ;
- FortiMail 7.4.0 à 7.4.8 ;
- FortiMail 7.6.0 à 7.6.6 ;
- FortiMail 8.0.0 à 8.0.1.
Le problème repose sur une vulnérabilité de type Path Traversal, combinée à un traitement incorrect des caractères NULL. Concrètement, une requête spécialement conçue peut permettre à un attaquant non authentifié d'écrire des fichiers sur le système affecté. C'est précisément ce qui rend cette vulnérabilité préoccupante : l'attaquant n'a pas besoin de disposer au préalable d'un compte valide sur le système.
La faille est déjà exploitée
Le point le plus important de cette alerte n'est pas seulement la gravité théorique de la vulnérabilité. Elle est déjà exploitée dans la nature. Fortinet indique que la vulnérabilité fait l'objet d'une exploitation active. Cette information a également été reprise par le Centre canadien pour la cybersécurité. La Cybersecurity and Infrastructure Security Agency (CISA) américaine a ajouté CVE-2026-104286 à son catalogue Known Exploited Vulnerabilities (KEV) le 1er octobre 2026. Ce catalogue regroupe les vulnérabilités pour lesquelles la CISA dispose de preuves d'exploitation par des acteurs malveillants.
Pourquoi FortiMail est particulièrement sensible
FortiMail est utilisé comme solution de sécurité pour les environnements de messagerie. Son rôle est justement de filtrer et de protéger les communications électroniques contre différentes menaces : spam, phishing, malware, compromission de comptes ou encore attaques ciblées. Cela signifie qu'une compromission de l'infrastructure de sécurité de la messagerie peut avoir des conséquences importantes. Un serveur de messagerie compromis pourrait notamment devenir un point d'entrée supplémentaire dans le système d'information. Il faut toutefois distinguer la vulnérabilité elle-même de ses conséquences potentielles : les sources disponibles confirment la possibilité d'écrire arbitrairement des fichiers, mais elles ne permettent pas d'affirmer que toutes les installations vulnérables ont été compromises.
Qui doit vérifier son infrastructure ?
Cette alerte concerne principalement les organisations utilisant FortiMail dans leurs infrastructures de messagerie. Les administrateurs devraient notamment vérifier :
- 1. La version actuellement installée:
- 2. L'exposition de l'interface d'administration
- 3. Les journaux
- 4. Les mesures de mitigation
Que faire en attendant ?
La première étape consiste à identifier rapidement les équipements concernés. Si votre organisation utilise FortiMail, ne vous contentez pas de vérifier si le serveur fonctionne normalement. Il faut vérifier :
- la version de FortiMail ;
- l'exposition Internet ;
- les journaux de sécurité ;
- les comptes administrateurs ;
- les connexions inhabituelles ;
- les recommandations de Fortinet ;
- les éventuels indicateurs de compromission fournis par l'éditeur.
La CISA recommande aux organisations de traiter les vulnérabilités présentes dans son catalogue KEV selon une approche prioritaire de gestion des risques. Le Centre canadien pour la cybersécurité recommande également aux administrateurs de consulter les ressources du constructeur et d'appliquer les mesures nécessaires.
Une nouvelle illustration du rôle de l'IA dans la cybersécurité
Cette alerte arrive alors que les acteurs de la cybersécurité constatent une accélération des attaques assistées par l'intelligence artificielle. La veille, le PDG de Thales, Patrice Caine, appelait justement à renforcer les défenses utilisant l'IA pour répondre à des attaques capables d'être menées plus rapidement et à plus grande échelle. Reuters rapporte également que Thales développe de nouveaux outils de défense contre les attaques assistées par l'IA. Le paysage évolue donc dans les deux directions : l'IA peut aider les attaquants à accélérer certaines opérations, mais elle devient également un outil de défense pour détecter et répondre aux menaces.
Ce qu'il faut retenir
CVE-2026-104286 n'est pas une simple faille théorique. Elle est classée critique, elle affecte plusieurs versions de FortiMail et des organismes de cybersécurité confirment qu'elle est activement exploitée. Les organisations utilisant FortiMail doivent donc vérifier leur version, examiner l'exposition de leur infrastructure et appliquer les mesures de sécurité recommandées par Fortinet. Pour les administrateurs systèmes et réseaux, le message est simple :