Phishing : comment reconnaître un faux e-mail ou un faux SMS ?
Un e-mail ou un SMS peut sembler provenir de votre banque, d’un opérateur ou d’un service que vous utilisez au quotidien. Découvrez les signes qui permettent de repérer une tentative de phishing avant de cliquer sur le mauvais lien.
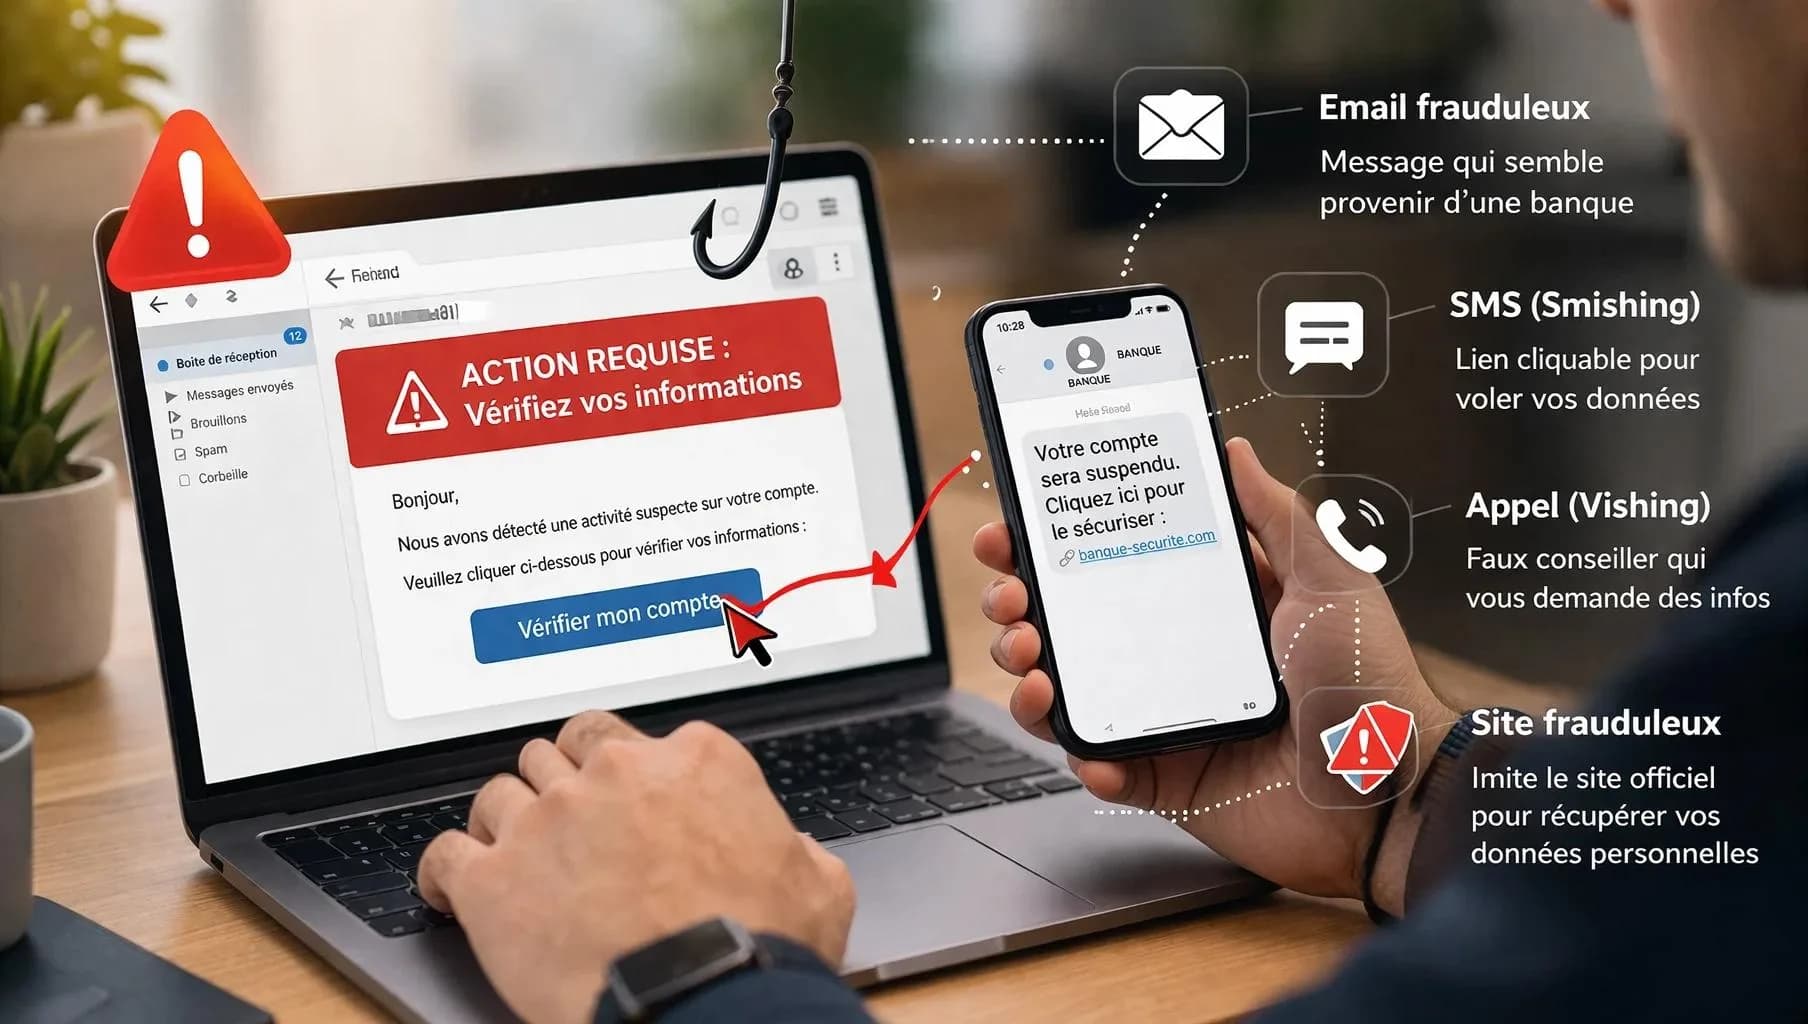
- Un message qui vous demande de cliquer rapidement sur un lien, de confirmer votre compte ou de communiquer un code peut être une tentative de phishing, ou hameçonnage. Les cybercriminels se font passer pour une banque, un opérateur téléphonique, un service de livraison, une administration.
Le phishing, appelé hameçonnage en français, est une technique utilisée par des cybercriminels pour tromper une personne en se faisant passer pour un interlocuteur de confiance. Le message peut arriver par e-mail, SMS, messagerie instantanée ou même téléphone. L'objectif est généralement simple : vous pousser à effectuer une action.
Par exemple : - cliquer sur un lien ; - saisir votre mot de passe ; - communiquer un code reçu par SMS ; - fournir vos coordonnées bancaires ; - télécharger une pièce jointe ; - installer une application ; - effectuer un paiement.
Selon Cybermalveillance.gouv.fr, le phishing consiste notamment à usurper l'identité d'un tiers de confiance afin d'inciter la victime à communiquer ses données personnelles ou bancaires. Le phénomène reste particulièrement important. Dans son bilan publié en 2026 sur les menaces observées en 2025, Cybermalveillance.gouv.fr indique que l'hameçonnage représentait un tiers des demandes d'assistance tous publics confondus.
Premier signal d'alerte : le message crée un sentiment d'urgence
C'est probablement l'une des techniques les plus utilisées. Le message vous pousse à agir immédiatement : « Votre compte sera suspendu dans 24 heures. » « Votre paiement a échoué. Cliquez ici pour régulariser. » « Votre colis est bloqué. Confirmez votre adresse. » « Activité suspecte détectée. Vérifiez votre compte maintenant. » L'objectif est de vous empêcher de prendre le temps de réfléchir. La Federal Trade Commission américaine recommande notamment de se méfier des messages qui racontent une histoire destinée à pousser la victime à cliquer sur un lien ou à ouvrir une pièce jointe. La règle simple Plus un message vous met la pression, plus vous devez ralentir. Une véritable entreprise peut vous demander d'effectuer une action, mais cela ne signifie pas que vous devez nécessairement utiliser le lien présent dans le message.
Vérifiez l'adresse de l'expéditeur
Le nom affiché par l'expéditeur peut être trompeur Un message peut afficher : « Microsoft Support » alors que l'adresse réelle est complètement différente. Par exemple : support-microsoft123@gmail.com ou une adresse contenant un domaine étrange. Cybermalveillance.gouv.fr recommande de vérifier attentivement l'adresse d'expédition, notamment lorsque celle-ci paraît inhabituelle ou ne correspond pas à l'organisation prétendument à l'origine du message.
Attention Une adresse qui semble correcte ne garantit pas non plus que le message est légitime. Les techniques d'usurpation deviennent de plus en plus sophistiquées. Il ne faut donc jamais considérer un seul indice comme une preuve absolue.
Ne cliquez pas immédiatement sur les liens
C'est l'un des réflexes les plus importants. Un lien peut afficher : www.ma-banque.com mais rediriger vers un autre site. Avant de cliquer, vérifiez la destination du lien. Sur ordinateur, placez simplement le curseur dessus sans cliquer. Sur smartphone, soyez encore plus prudent : l'interface peut rendre la vérification de l'adresse moins évidente.
La meilleure méthode ? Si votre banque, votre opérateur ou un service en ligne vous demande de vous connecter : n'utilisez pas le lien reçu dans le message. Ouvrez directement l'application officielle ou saisissez vous-même l'adresse du site dans votre navigateur. C'est légèrement moins rapide. Mais en cybersécurité, quelques secondes de prudence peuvent éviter des heures de récupération de compte.
Les fautes d'orthographe ne suffisent plus
Pendant longtemps, les fautes d'orthographe étaient considérées comme un indice évident de phishing. C'est encore parfois le cas. Mais ce n'est plus une règle fiable. Les campagnes modernes peuvent être parfaitement rédigées et présenter une mise en page très proche de celle d'une véritable entreprise. Cybermalveillance.gouv.fr souligne d'ailleurs que les tentatives d'hameçonnage sont aujourd'hui de mieux en mieux réalisées.
Il faut donc analyser l'ensemble du message : - qui l'envoie ? - pourquoi vous contacte-t-il ? - le message correspond-il à une action que vous avez réellement effectuée ? - le lien mène-t-il vers le bon domaine ? - vous demande-t-on des informations inhabituelles ? - le message cherche-t-il à vous faire agir dans l'urgence ?
Le phishing par SMS : le « smishing »
Le phishing ne concerne pas uniquement les e-mails. Lorsqu'il passe par SMS, on parle souvent de smishing, contraction de SMS et phishing. Le scénario est généralement très simple : « Votre colis n'a pas pu être livré. » « Votre abonnement arrive à expiration. » « Votre compte bancaire nécessite une vérification. » « Vous avez reçu un paiement. Cliquez ici pour le confirmer. » Cybermalveillance.gouv.fr constate depuis plusieurs années une forte croissance de l'hameçonnage par SMS. Le danger est renforcé par le fait que nous faisons souvent davantage confiance à un SMS qu'à un e-mail. Le bon réflexe Si un SMS vous demande de cliquer sur un lien pour effectuer une opération sensible : ne cliquez pas. Ouvrez directement l'application ou le site officiel du service concerné.
Attention aux codes de validation
Un piège particulièrement dangereux consiste à récupérer non seulement votre mot de passe, mais également votre code de validation. Imaginez : Vous recevez un message : « Une tentative de connexion a été détectée. Confirmez votre identité. » Vous saisissez votre mot de passe sur une fausse page. Quelques secondes plus tard, vous recevez un code par SMS. Le faux site vous demande ce code. Si vous le communiquez, vous pouvez donner à l'attaquant le dernier élément nécessaire pour accéder à votre compte. À retenir Un code reçu par SMS ou généré par une application d'authentification est confidentiel. Ne le communiquez pas à une personne simplement parce qu'elle affirme travailler pour votre banque, votre opérateur ou un service informatique.
Les pièces jointes peuvent également être dangereuses
Le phishing ne passe pas toujours par un lien. Un e-mail peut contenir une pièce jointe : - PDF ; - document Word ; - fichier Excel ; - archive ZIP ; - programme exécutable. Une pièce jointe inattendue doit donc être traitée avec prudence. Cela vaut particulièrement lorsque le message prétend provenir d'un fournisseur, d'un collègue ou d'un service administratif alors que vous n'attendiez aucun document.
Que faire si vous avez cliqué ?
Pas de panique. Cliquer sur un lien ne signifie pas automatiquement que votre appareil ou votre compte est compromis. La situation devient particulièrement préoccupante si vous avez : - saisi votre mot de passe ; - communiqué un code ; - fourni vos coordonnées bancaires ; - téléchargé et exécuté un fichier ; - installé une application ; - autorisé une connexion inhabituelle. Si vous avez communiqué votre mot de passe Changez-le immédiatement depuis le véritable site ou l'application officielle. Si ce mot de passe était utilisé sur plusieurs services, changez-le également sur ces comptes. Activez ensuite la double authentification (2FA) lorsque le service la propose. Si vous avez communiqué des informations bancaires Contactez rapidement votre banque par son canal officiel. Ne rappelez pas nécessairement le numéro présent dans le message frauduleux.
Conclusion : en cas de doute, ne cliquez pas
Le phishing ne repose pas uniquement sur la technologie. Il exploite surtout la confiance, la peur, la curiosité et l'urgence. Un message peut sembler parfaitement professionnel et pourtant être frauduleux. La meilleure défense reste donc un réflexe simple : prendre quelques secondes pour vérifier avant d'agir. Comme le rappelle Cybermalveillance.gouv.fr, lorsqu'un message semble suspect, il est préférable de contacter l'expéditeur par un autre canal afin de vérifier son authenticité. Sur Internet, la rapidité est pratique. Mais lorsqu'il s'agit de sécurité, prendre son temps est parfois la meilleure protection.
- FTC – Federal Trade Commission, TC.
- Cybermalveillance.gouv.fr, Cyberdefense.
Une erreur ? Écrivez à infos@novotech.blog. Les corrections sont signalées en fin d'article.